Claude a écrit un exploit Linux root sans mot de passe, et Ubuntu n’a toujours pas de correctif
11/03/2026Dix ans dans le noyau, une heure pour en faire une arme. La faille CVE-2026-98432 dort dans la pile TCP de Linux depuis janvier 2016. Anthropic affirme qu’un de ses modèles internes a mis 53 minutes pour en tirer un exploit Linux root à distance, sans mot de passe ni clic. Red Hat a publié ses noyaux corrigés dimanche 1er novembre. Ubuntu, la distribution serveur la plus répandue, n’a toujours rien ce mardi 3 novembre. Mythos avait déjà déterré une faille vieille de 27 ans pour 50 dollars. Deuxième avertissement de l’automne, donc, pour qui fait tourner un nœud ou un validateur sur un Linux en retard.
- Une faille critique, CVE-2026-98432, a été découverte dans le noyau Linux, dormant depuis 2016, et transformée en exploit root par un modèle Anthropic en moins d’une heure.
- Red Hat a corrigé cette faille, tandis qu’Ubuntu tarde à publier ses correctifs, exposant ses serveurs à de potentiels exploits.

CVE-2026-98432 : la faille Linux que Claude a transformée en exploit root
Le bug est un use-after-free. Autrement dit, une partie du noyau libère de la mémoire pendant qu’une autre la lit encore. Il se déclenche pendant la poignée de main TCP en IPv4, quand le premier message porte des options IP rarement utilisées. Le code fautif est entré dans Linux 4.4, en janvier 2016. Les mainteneurs l’ont corrigé en amont le 5 octobre 2026, après un signalement de Xinyang Ge (Anthropic). La CVE, publiée le 15 octobre, a reçu un 9,8 sur 10.
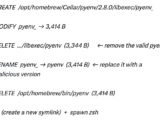
Le 27 octobre, la Frontier Red Team d’Anthropic a raconté la suite dans un billet de recherche. Un « modèle de recherche interne, non publié » a mis 48 minutes pour faire fuiter une adresse mémoire du noyau, puis cinq minutes pour écraser un pointeur et obtenir un shell root. Zéro identifiant, zéro interaction. Une course perdue « fait seulement échouer la poignée de main » sans planter la machine, donc l’attaquant peut réessayer indéfiniment. Toutefois, le code reste privé et Anthropic ne nomme pas le modèle. La démonstration vise les serveurs qui écoutent en Multipath TCP (MPTCP), qui répartit une connexion sur plusieurs routes. Mais la Go Security Team a prévenu le 29 octobre que le bug sous-jacent n’est pas propre à MPTCP. Aucune attaque réelle n’était signalée au 30 octobre.
Red Hat a corrigé, Ubuntu fait attendre ses serveurs
Debian, Oracle Linux, Amazon Linux 2023 et la plupart des SUSE ont leurs paquets depuis la mi-octobre. Red Hat, en revanche, a traîné, le temps de faire passer la faille de « modérée » (5,9) à « critique » (9,8). Le bulletin RHSA-2026:93412, publié dimanche 1er novembre pour RHEL 9, corrige enfin CVE-2026-98432 parmi dix-huit failles.
Ubuntu n’a rien livré. Sa fiche de sécurité affiche une priorité « High » et une dernière mise à jour au 30 octobre. Elle classe les noyaux de 22.04, 24.04, 26.04 et 26.10 comme « vulnérable, correctif en cours », avec des versions cibles (5.15.0-203.213 pour la 22.04, 6.8.0-149.149 pour la 24.04) mais sans la moindre date. Par ailleurs, RHEL désactive MPTCP par défaut, pas Ubuntu, ce qui élargit la surface des serveurs Ubuntu exposés.
Que faire pour un nœud Bitcoin ou un validateur sur Ubuntu
Qui est concerné ? Tout serveur Ubuntu joignable en IPv4 avec un noyau pas à jour, soit la plupart des nœuds loués en hébergement. Depuis Go 1.24, un programme Go récent ouvre ses ports en MPTCP par défaut. Or le Go est partout dans la crypto, de lnd (Lightning) à geth et Prysm (Ethereum), en passant par les validateurs Cosmos SDK et les backends d’exchanges. Bitcoin Core, écrit en C++, n’utilise pas MPTCP, mais un nœud qui écoute sur le port 8333 reste exposé au bug.
Les gestes à faire ce mardi, dans cet ordre :
- Vérifier la version du noyau (uname -r) et redémarrer dès que le paquet corrigé arrive, car sans reboot rien ne change.
- Couper MPTCP si personne n’en a besoin, avec sysctl -w net.mptcp.enabled=0 rendu persistant dans /etc/sysctl.d/, puis relancer les services. Pour un service Go, la variable GODEBUG=multipathtcp=0 fait le même travail.
- Filtrer les paquets TCP IPv4 porteurs d’options IP avec la règle nftables de Red Hat (ip hdrlength > 5, drop), qui « réduit l’exposition sans pouvoir l’empêcher totalement ».
- Mettre les ports RPC et P2P derrière un pare-feu ou un VPN quand le protocole le permet.
Les machines à clés de hot wallet passent en tête de liste. En effet, un exploit Linux root sur un serveur de signature revient à remettre les clés du coffre à l’attaquant.
Après l’exploit Linux, Anthropic prépare déjà la suite
Anthropic a déposé son dossier d’entrée en bourse le 26 octobre, et le retour de Mythos inquiète Washington. Lundi 2 novembre, Decrypt a compilé les indices d’une nouvelle fournée de modèles. Une entrée « claude-fable-5-5 » a surgi puis disparu du catalogue LiteLLM, le code source de la page Mythos mentionne déjà « Mythos 5.5 », et un « gpt-6.2-astra » pèse 19,8 % de l’usage Codex de certains comptes. Mais aucun éditeur n’a confirmé. Pendant ce temps, la fiche Ubuntu de CVE-2026-98432 affiche toujours la même date de dernière mise à jour, le 30 octobre.
L’article Claude a écrit un exploit Linux root sans mot de passe, et Ubuntu n’a toujours pas de correctif est apparu en premier sur Journal du Coin.